Convergence OT/IT dans les Ports : Pourquoi le Risque Cyber Maritime Est Désormais un Risque Opérationnel
Un système de planification des grues et un serveur de messagerie d'entreprise vivaient autrefois sur des réseaux séparés, avec des responsables de risque séparés. Dans un port moderne, ils sont souvent le même réseau — et le même incident.
Pendant la majeure partie des deux dernières décennies, la technologie opérationnelle d'un port — automates des grues, serveurs du système d'exploitation du terminal, récepteurs AIS — vivait sur un réseau qui avait peu de raisons de communiquer avec le réseau d'entreprise faisant tourner la messagerie, la finance et les ressources humaines. Les deux systèmes avaient des propriétaires séparés, des registres de risques séparés et des plans de réponse aux incidents séparés, et cette séparation était, pendant longtemps, une description raisonnablement fidèle de la surface d'attaque réelle.
Ce n'est plus le cas. Les systèmes d'exploitation de terminaux exploitent désormais des flux AIS et GPS en direct pour l'optimisation de l'allocation des postes à quai, les systèmes de planification des grues exposent des API vers des logiciels de gestion de cour tournant sur une infrastructure d'entreprise standard, et des fournisseurs maintiennent un accès distant aux équipements OT dans le cadre de contrats de maintenance prédictive. Le résultat est une surface d'attaque unique et convergente, avec deux responsables du risque à qui l'on n'a jamais demandé de se coordonner — et un incident qui commence dans l'un des deux systèmes peut désormais se terminer dans l'autre.
Un système de planification des grues et un serveur de messagerie d'entreprise vivaient autrefois sur des réseaux séparés, avec des responsables de risque séparés. Dans un port moderne, ils sont souvent le même réseau — et le même incident.
§ 02Où la Convergence a Réellement Lieu
Les points d'intégration sont concrets et se multiplient, ils ne relèvent pas de l'hypothèse : un TOS qui ingère des données de position de navire en temps réel pour reséquencer les allocations de postes à quai ; des équipements de grues et de cour qui remontent leur télémétrie vers la même plateforme d'analyse que celle utilisée pour les tableaux de bord de reporting d'entreprise ; et un accès de diagnostic à distance accordé aux fournisseurs d'équipements pour la maintenance prédictive, ce qui constitue en pratique un VPN tiers permanent vers l'OT, souvent mis en place des années avant que quiconque ne le réexamine à l'aune de la politique de sécurité actuelle. Aucune de ces intégrations n'est une erreur — chacune existe parce qu'elle rend le port mesurablement plus efficace. C'est précisément pour cela que la segmentation ne peut pas être simplement annulée.
§ 03Pourquoi un Incident de Rançongiciel Devient un Problème d'Allocation de Postes à Quai
Le schéma observé lors de plusieurs perturbations portuaires majeures ces dernières années suit une forme cohérente : un événement de rançongiciel ou d'intrusion côté IT force un arrêt de précaution des systèmes OT partageant un chemin réseau avec l'environnement compromis, même lorsque les systèmes OT eux-mêmes n'ont jamais été directement infectés. Les grues cessent de planifier à partir des données de navire en temps réel, l'allocation des postes à quai revient à une coordination manuelle par téléphone et radio, et un incident de sécurité qui a commencé comme un problème d'exfiltration de données d'entreprise devient, en quelques heures, une file physique de navires sans quai confirmé où accoster. L'exposition financière de cette cascade dépasse régulièrement le coût direct de la brèche initiale d'un ordre de grandeur.
§ 04La Segmentation Est Nécessaire mais Pas Suffisante
La segmentation réseau entre IT et OT est un prérequis de base, pas un problème résolu une fois mise en place — car les systèmes d'optimisation qui rendent un port moderne compétitif dépendent d'un flux continu de données OT (position des navires, statut des grues, occupation de la cour) vers les analyses côté IT, ce qui signifie qu'un cloisonnement physique total n'est tout simplement pas compatible avec le fonctionnement réel du port. Ce que procure la segmentation, c'est une frontière défendable avec des flux de données surveillés et mis sur liste blanche qui la traversent — une détection d'anomalies spécifiquement calibrée pour cette frontière, plutôt qu'une pile de sécurité IT généraliste qui n'a aucun modèle de ce à quoi ressemble un trafic OT-vers-IT normal, et qui ne peut donc pas distinguer un pic de télémétrie légitime d'un attaquant pivotant à travers la frontière.
§ 05Bâtir une Capacité de Réponse Avant l'Incident : L'Argument en Faveur de la Formation en Cyber Range
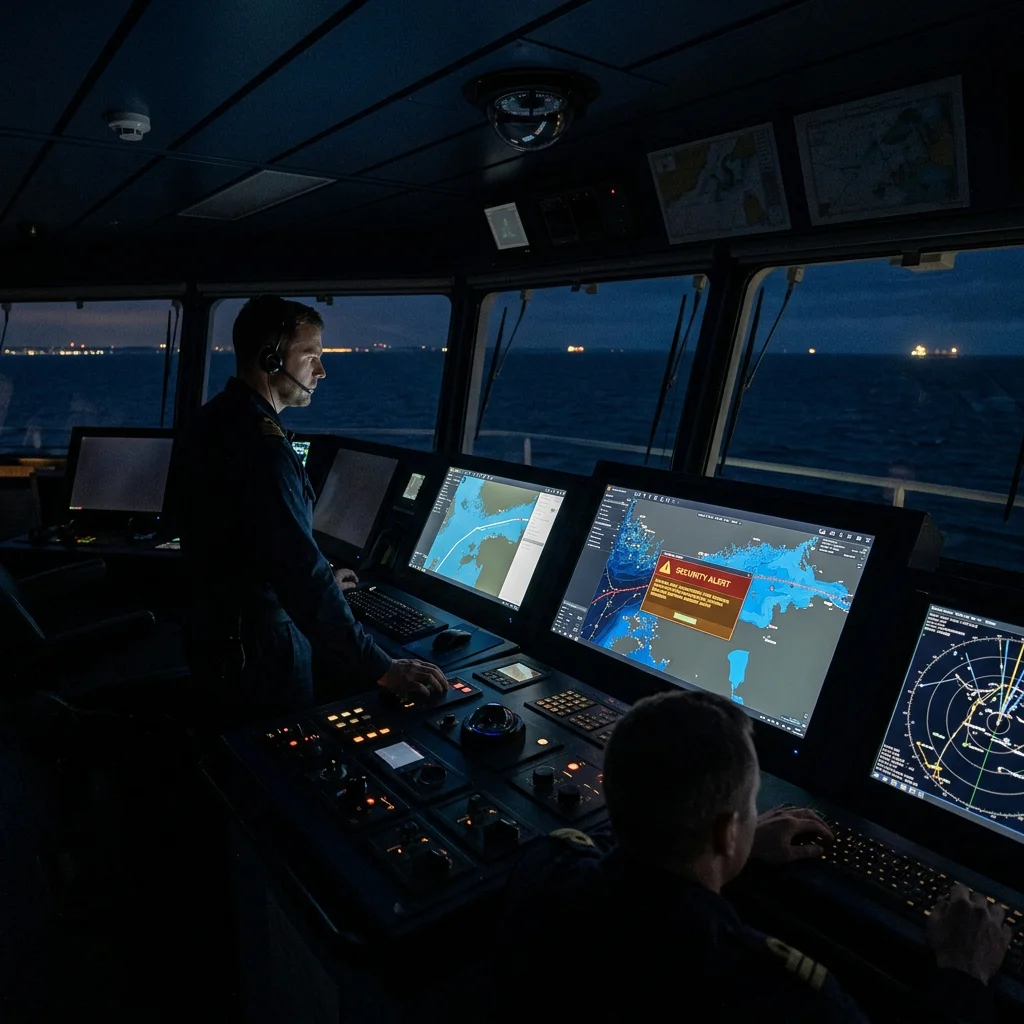
Parce que le mode de défaillance réel s'étend sur les deux domaines, la capacité de réponse doit en faire autant — et c'est l'écart que la plupart des programmes de cybersécurité portuaire présentent encore. Les équipes de sécurité IT s'entraînent aux incidents IT ; les équipes d'exploitation du terminal s'entraînent aux pannes d'équipement ; les deux groupes s'entraînent rarement au scénario qui se produit réellement, où une compromission IT force une décision d'arrêt OT sous pression du temps et avec une information incomplète. Des exercices de cyber range qui font passer les deux groupes par un scénario conjoint d'usurpation OT ou d'arrêt en cascade — non pas une simple lecture sur table, mais une décision simulée en direct avec un chronomètre qui tourne — sont ce qui fait réellement apparaître les lacunes de coordination (qui a l'autorité d'ordonner un arrêt OT, à quelle vitesse l'allocation des postes à quai peut-elle réellement revenir en mode manuel) avant qu'un incident réel ne les teste pour la première fois.