Ce qu'un exercice de cybersécurité maritime devrait vraiment tester
La plupart des exercices cyber maritimes vérifient si l'on reconnaît un e-mail d'hameçonnage. Les incidents qui comptent en mer sont différents : un affichage de navigation qui contredit ce que l'on voit, un système de cargaison qui cesse de répondre en pleine opération.
Depuis que la résolution OMI MSC.428(98) impose de traiter les risques cyber dans les systèmes de gestion de la sécurité à partir de 2021, la plupart des armateurs ont mis en place une forme de sensibilisation. Une grande partie vient de l'informatique de bureau : repérer l'hameçonnage, utiliser des mots de passe robustes, ne pas brancher de clé USB inconnue. Tout cela est utile. Très peu ressemble à un véritable incident cyber à bord d'un navire en exploitation.
§ 01Tester la détection en conditions opérationnelles
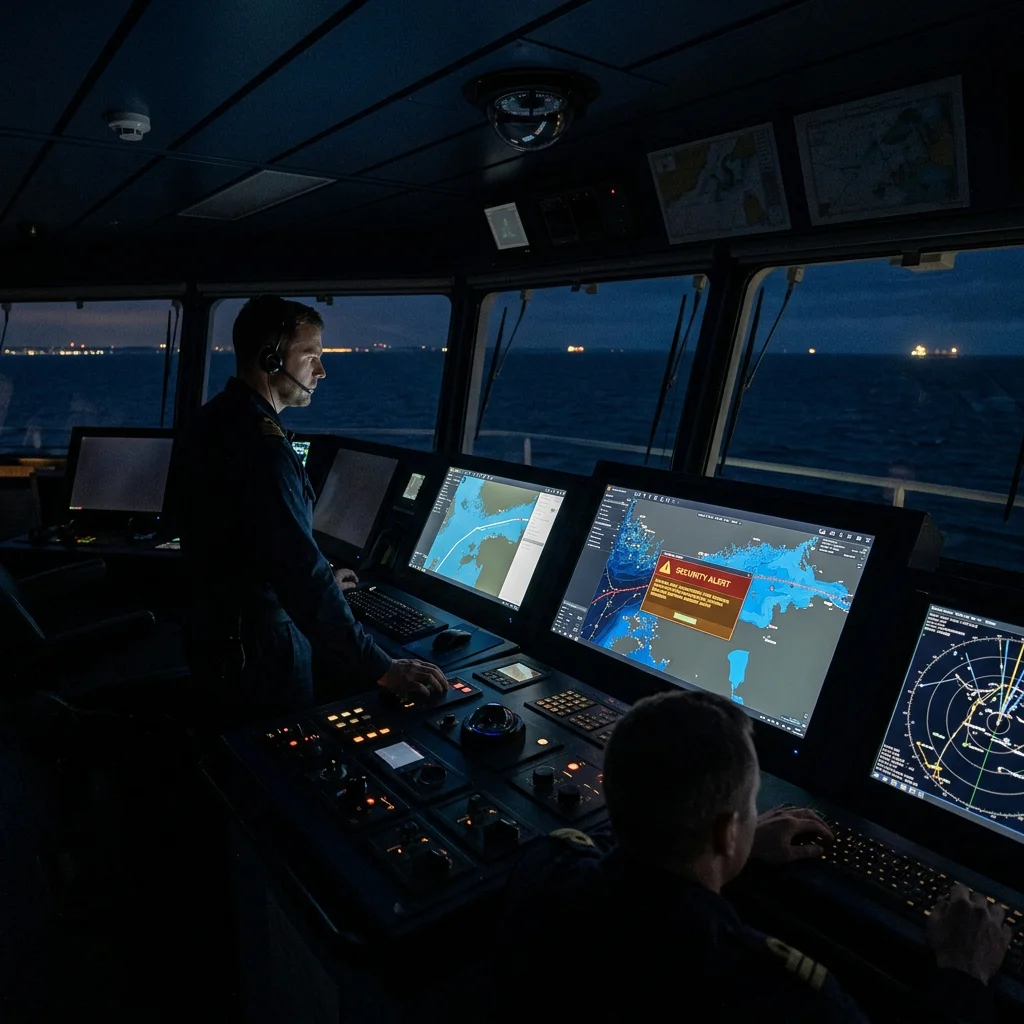
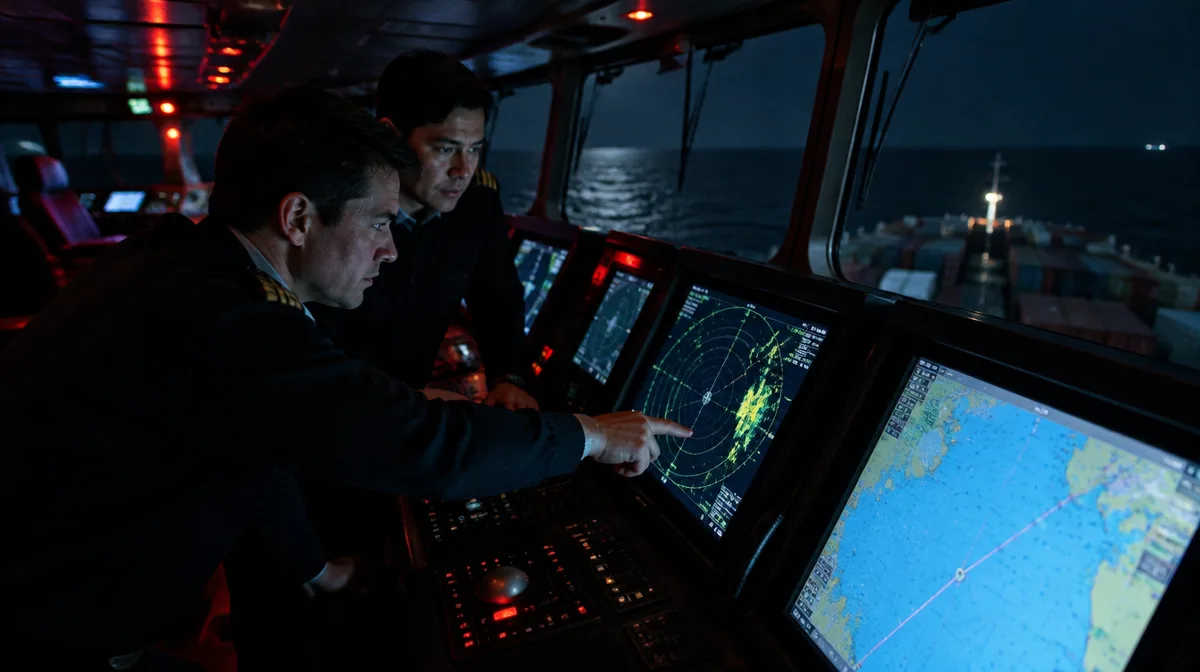
Sur une passerelle, le premier signe d'un problème cyber est rarement une alerte marquée « cyber ». C'est une position qui ne correspond pas à l'image radar, un ECDIS qui se fige, une alarme qui ne s'acquitte pas. Un exercice utile place les officiers dans cette situation et mesure s'ils la reconnaissent comme un possible événement cyber — et en combien de temps — tout en continuant à naviguer.
§ 02Tester le mode dégradé, pas seulement le signalement
Signaler un incident est important, mais en mer la question immédiate est la sécurité : l'équipage peut-il revenir à des moyens manuels ou indépendants, et sait-il quels systèmes restent fiables ? Un exercice doit obliger l'équipage à effectuer réellement ce basculement en maintenant le navire en sécurité, pas seulement à cocher une case indiquant qu'il le ferait.
§ 03Tester le relais navire–terre
Beaucoup d'incidents traversent la frontière entre navire et terre : une mise à jour compromise envoyée par le bureau, un système portuaire qui transmet de mauvaises données, une session d'accès à distance qui ne devrait pas être ouverte. Les exercices qui n'impliquent que le navire, ou que le bureau, manquent ce relais où la responsabilité est le plus souvent floue. Les exercices les plus instructifs font jouer les deux côtés en même temps.
§ 04Noter plus qu'un réussi ou échoué
Une note unique masque l'information utile. Le délai de détection, le temps de réponse, le maintien de la sécurité, le respect des procédures et la qualité de la communication sont des compétences distinctes, et les équipages sont rarement forts ou faibles sur toutes à la fois. Les noter séparément montre précisément à un responsable de formation où concentrer la session suivante.
C'est l'approche de la Predictim Maritime Cyber Range : des scénarios réalistes, propres à chaque rôle, couvrant navire, port, terre, chaîne logistique et offshore, notés selon un référentiel de compétences aligné sur MSC.428(98), pour que la formation produise une preuve de préparation plutôt qu'une attestation de présence.
Pas encore prêt pour un projet ? Posez votre question à un ingénieur, par e-mail, sans rendez-vous.
Poser une question